
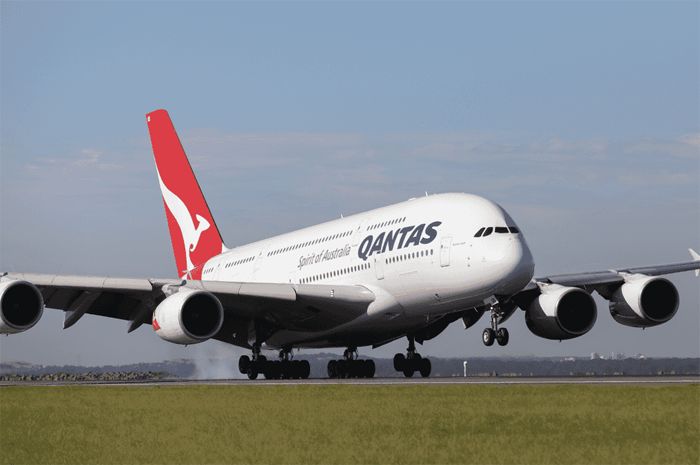
Um dos maiores incidentes de segurança digital do setor aéreo dos últimos anos veio à tona após hackers vazarem dados pessoais de até seis milhões de clientes da companhia aérea Qantas na dark web. O ataque ocorreu depois que a empresa australiana e sua fornecedora de tecnologia, a Salesforce, se recusaram a pagar um resgate exigido pelos criminosos.
O ataque faz parte de uma ofensiva global que atingiu várias empresas conectadas ao sistema de atendimento da Salesforce. Entre as demais vítimas confirmadas estão as companhias aéreas Air France e KLM Royal Dutch Airlines, além de marcas de luxo como Cartier, Louis Vuitton e Pandora.
Segundo especialistas em cibersegurança na Austrália, os hackers haviam dado um prazo até o último sábado (11) para o pagamento do resgate. Com a negativa, as informações começaram a ser publicadas em fóruns da dark web no fim de semana.
Dados sensíveis vazados
De acordo com investigações preliminares, os criminosos tiveram acesso a uma grande base de dados com informações detalhadas de clientes. Entre os dados expostos estão:
- Nome completo
- Endereço de e-mail
- Número de telefone
- Data de nascimento
- Endereço residencial
- Número de programas de fidelidade
- Histórico de viagens
- Preferências de refeição a bordo e até solicitações especiais
A Qantas afirmou que nenhuma senha ou dado financeiro foi comprometido. No entanto, especialistas alertam que as informações vazadas podem ser usadas em golpes de engenharia social e roubo de identidade.
Reação da Qantas e investigações
Em nota oficial, a companhia aérea disse estar investigando o caso em colaboração com as autoridades e oferecendo monitoramento de crédito gratuito para clientes afetados. A empresa também destacou que as contas do programa de fidelidade Qantas Frequent Flyer permanecem seguras, apesar do vazamento de números de cadastro.
Como reflexo da crise, a empresa reduziu em 15% os bônus anuais de executivos seniores, assumindo falhas na proteção de dados.
Repercussão internacional
O incidente repercutiu no setor aéreo global. Nos Estados Unidos, clientes da Air France iniciaram uma ação coletiva alegando negligência na proteção de informações pessoais.
O caso ocorre em meio a um alerta recente do FBI, que havia identificado o aumento de ataques de cibercriminosos ao setor de aviação. Segundo a Divisão Cibernética da agência, grupos como o Scattered Spider utilizam técnicas avançadas de engenharia social, se passando por funcionários para enganar equipes de TI e acessar sistemas internos.
Consequências para o mercado
Especialistas afirmam que este ataque representa um ponto de atenção crítico para o setor de transporte aéreo e empresas que terceirizam serviços digitais. “O vazamento em cadeia mostra como a dependência de fornecedores de tecnologia amplia o risco cibernético”, avaliou um consultor de segurança australiano.
Ainda não há informações sobre quando todos os clientes afetados serão notificados. A Salesforce disse que está colaborando com as investigações, mas não confirmou o número de registros comprometidos.